最終更新:2026年10月22日 (状況は随時追記します)
WordPressの運営者がやること
- レンタルサーバーなら、修正はサーバー会社が行うので、基本は待つだけ(管理画面が一時停止している会社もあります)
- サーバー会社のお知らせで「修正済み」の案内が出たかを確認する
- 自分で作業が要るのは、VPSなど自分でサーバーを管理している人と、サーバー会社から古いPHPの切り替えなどを案内された人だけ
2026年10月21日、PHPに外部からサーバーを乗っ取られるおそれのある脆弱性が2件見つかり、修正版が緊急で公開されました。WordPressはPHPで動いていますが、レンタルサーバーを使っている場合、PHPの修正はサーバー会社が行います。
 ハック(Hack)
僕のブログのレンタルサーバーも管理画面が一時停止して、表示に1分以上かかってた。でも、レンタルサーバーなら僕らにできることは、ほとんど待つことだけなんだよね。
 駆動 愛
記事を書いている時点で、ai-hacks.jp のトップページは表示まで約96秒かかっていました。サーバー会社の安全対策が進んでいる最中です。
レンタルサーバーの人が待つ間にできること
日本のレンタルサーバーでは、予防のために管理画面を一時停止している会社もあり、利用者の側でPHPを切り替えることも、問い合わせることも難しい状況です。海外の大手ホスティングも「PHPの更新はホスティング会社の仕事で、利用者の作業は不要」と案内しています。
待つ間にできることは、次の2つです。
① サーバー会社のお知らせを確認する
契約しているレンタルサーバーの公式サイトか公式の𝕏アカウントで、今回のPHPの件のお知らせを確認します。「修正済み」の案内が出ていれば、基本はそれで完了です。
② 案内があれば、管理画面の再開後に対応する
サーバー会社から「古いPHPの版は切り替えを」などの案内があった場合だけ、管理画面が再開してから対応します。PHP 8.1 以前は、PHP公式の更新がすでに終わっているため、8.3 か 8.4 への切り替えを案内されることがあります。
切り替えるときは、バックアップを取り、プラグインとテーマを更新してから切り替え、トップページや問い合わせフォームなど主要なページが表示されるかを確かめます。
なお、WordPressの「ツール」→「サイトヘルス」→「情報」→「サーバー」でPHPのバージョンを見られますが、サーバー会社によってはバージョン番号を変えずに修正を入れるため、番号だけで未修正と判断しないようにします。
何が起きたか:PHPの緊急アップデートの脆弱性とは
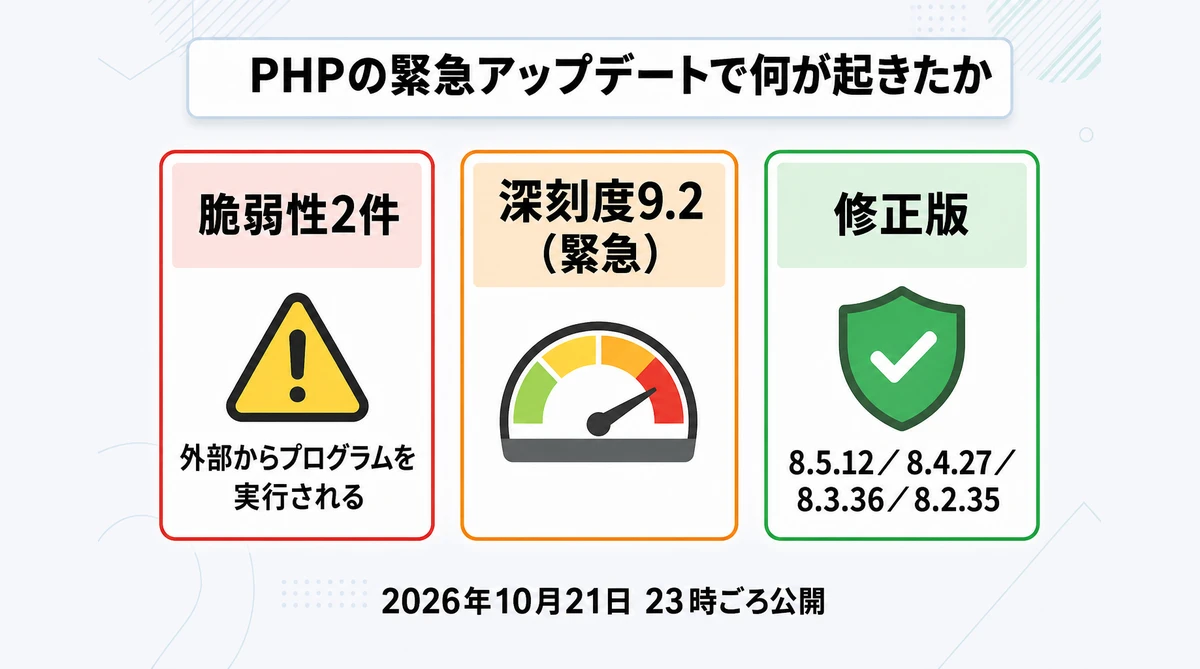
今回のPHPの緊急アップデートは、ログインなしで外部から任意のプログラムを実行されるおそれのある脆弱性2件を直すためのものです。報道では「php2shell」という通称でも呼ばれています。
PHP公式が2026年10月21日に出したお知らせの要点は、次のとおりです。
| 項目 | 内容 |
|---|---|
| 脆弱性 | CVE-2026-109618/CVE-2026-109619 の2件 |
| 深刻度 | CVSS v4.0 で 9.2(緊急) |
| 起きること | 認証なしで、外部からサーバー上でプログラムを実行される(リモートコード実行) |
| 修正版 | PHP 8.5.12/8.4.27/8.3.36/8.2.35 |
| 公式の呼びかけ | すべてのPHP利用者は、すぐに更新することを強く勧める |
PHP公式は、とくに危険が高い形として「Apache の mod_php」を挙げています。アプリのコードが動く前の段階で攻撃が成立する例が確認されているためです。
PHP-FPM・php-cgi・LiteSpeed などで動いているサイトも対象です。
対策はPHP本体の更新で、WordPressやプラグインの更新とは別の話です。レンタルサーバーなら、PHP本体の修正はサーバー会社がまとめて当ててくれるケースが多く、状況に応じて対応することになります。
動画で全体をつかみたい人には、堀江貴文さんの解説があります。
ハック(Hack)このYouTube動画は、修正版が出る前(10月21日の夕方)に撮られたものなんだよね。乗っ取られたサーバーが攻撃の踏み台にされる怖さや、2段階認証を使っておくべき理由など、堀江貴文(ホリエモン)さんの解説がすごく分かりやすい。ただ、修正版の番号や今の対応状況は、この記事の内容で確認してね。
PHPの緊急アップデートは誰が対応する?サイトの置き場所別
対策はPHP本体の更新で、WordPressやプラグイン、セキュリティ系のプラグインの更新では直りません。誰が対応するかは、サイトがどこに置かれているかで決まります。
| サイトの置き場所 | 誰が対応するか |
|---|---|
| レンタルサーバー・WordPress専用のホスティング | サーバー会社が修正する。自分は待って、お知らせを確認するだけ |
| VPS・クラウドなど自分で管理しているサーバー | 自分で修正版のPHPを入れ、PHP-FPMやApacheを再起動する |
| PHPで作られた会員サイト・ECサイト | 運営している会社・担当者が対応する |
| PHPを使わないサイト(静的サイト・Next.jsなど) | 今回は関係なし |
| note・はてなブログなど、サービスの上のブログ | 運営会社が対応する(自分の作業はなし) |
レンタルサーバー各社の緊急対応(随時更新)
今回は、修正版が公開される前から、レンタルサーバー各社や大手のWebサービスが予防のための緊急メンテナンスに入りました。
たとえばエックスサーバーは、10月21日16時から、公式サイト・サーバーパネル・ファイルマネージャ・WEBメール・API などの管理画面を一時停止しています。公式のお知らせ(10月22日1時10分時点)の要点は次のとおりです。
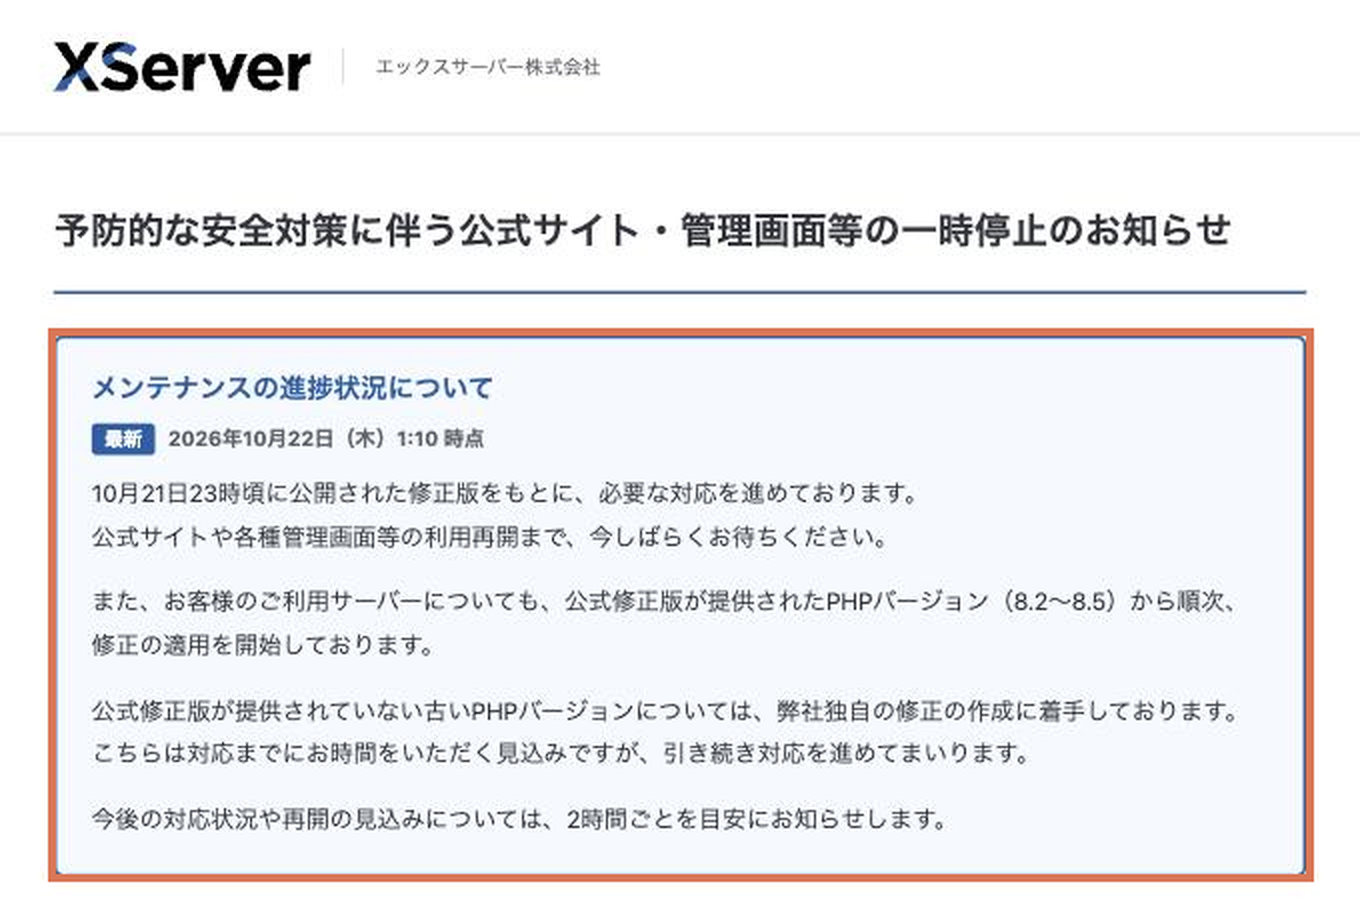
- 不正アクセスが起きたための停止ではなく、予防のための安全対策
- 利用者のWebサイトの表示とメールの送受信は、通常どおり動いている
- 修正版が出たPHP(8.2〜8.5)から、利用者のサーバーへ順次修正を適用している
- 修正版が出ていない古いPHPには、独自の修正を作っている(時間がかかる見込み)
- 状況は2時間ごとを目安に、公式のお知らせと公式𝕏で案内する
管理画面が一時停止している間は、利用者の側でPHPのバージョンを切り替えることもできません。慌てて問い合わせるより、公式のお知らせの更新を待つのが確実です。
別のレンタルサーバーを使っている場合も、まずは公式のお知らせを確認してください。
すぐにPHPを更新できないときの応急処置
Cloudflare を通しているサイトは、Cloudflare が今回の攻撃を防ぐ設定を、無料プランを含むファイアウォールに追加しています。訪問者が Cloudflare を経由している場合に限って意味があります。
次の設定は、VPSなど自分でサーバーを管理している人向けです。PHP公式が「すぐに更新できない場合に被害を受ける道を減らす」設定として案内しているもので、どれも完全な対策ではありません。
| 設定 | 内容 |
|---|---|
post_max_size を小さくする | ファイルのアップロードが不要なら 8M、必要なら 32M。upload_max_filesize はそれより小さくする |
session.upload_progress.enabled=0 | アップロードの進み具合を記録する機能を止め、すべてのワーカーを再起動する |
memory_limit=-1 | アプリ側から上書きされない形で設定する |
これらは php.ini やサーバーの設定で行うもので、レンタルサーバーでは変更できない項目もあります。レンタルサーバーの利用者は、サーバー会社の対応を待つのが基本です。
VPS などで自分でPHPを動かしている人は、まずパッケージの更新を確認し、更新が出ていない間だけ、こうした設定で守りを固めます。
EmDashとは?PHPを使わないCMSという選択肢
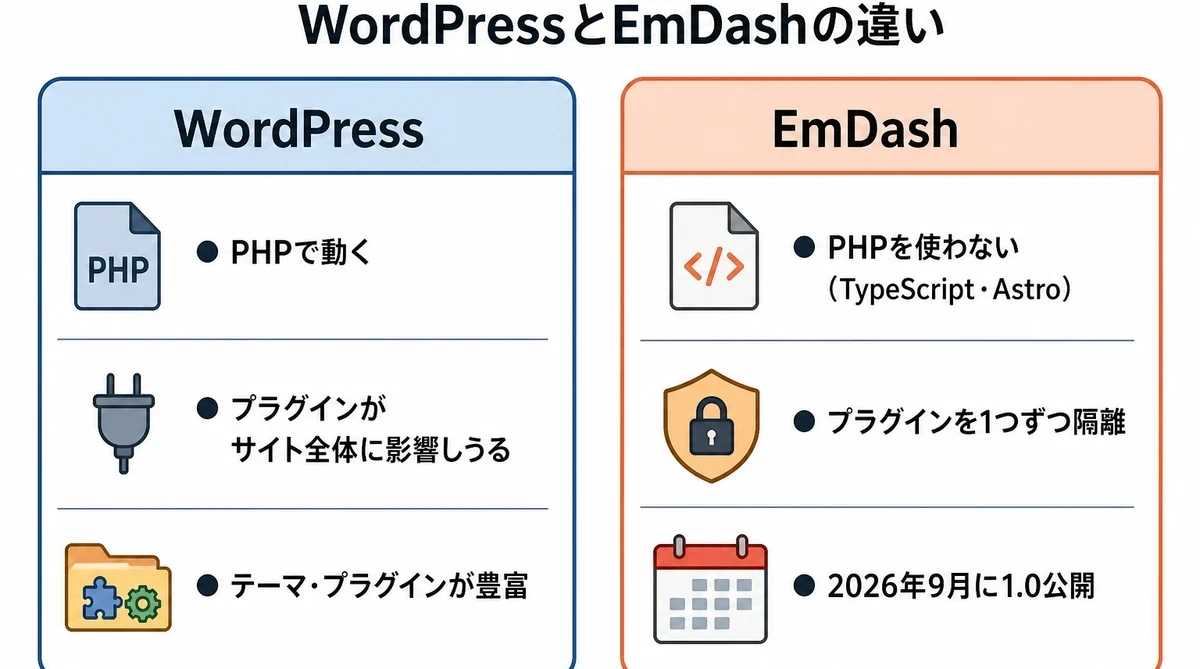
今回の件で、「そもそもPHPに頼らない形にできないか」と考えた人も多いと思います。僕もその一人です。
そこで候補に挙がるのが、Cloudflare が公開したCMS「EmDash(エムダッシュ)」です。
| 項目 | EmDash(えむだっしゅ) |
|---|---|
| 仕様スペック | TypeScript と Astro で作られ、PHPを使わない |
| ホストサーバー | Cloudflare Workers、または Node.js のサーバー |
| セーフティーガード用 | プラグインを1つずつ隔離して動かし、許可した権限しか使えない |
| SEO対策 | 記事ごとのタイトル・説明文・canonical・noindex、サイトマップ、OGP が標準で入っている |
| WordPressからの移行 | 記事・固定ページ・メディアを取り込む仕組みがある(公式の書き出しプラグイン「EmDash Exporter」) |
| バージョン | 2026年9月末に1.0が公開された新しいCMS |
「プラグイン1つの穴でサイト全体が乗っ取られる」というWordPressの弱点を、作りの段階で減らそうとしているのが特徴です。
一方で、乗り換える前に知っておきたい点もあります。
- テーマとプラグインは作り直し:WordPressのテーマやPHPのプラグインは、そのままでは使えない
- プラグインがまだ少ない:日本のブロガーがよく使う商品リンクやSEOの定番プラグインの代わりは、まだ見当たらない
- SEOの値の引き継ぎ:公式の書き出しプラグインが対応しているのは Yoast と Rank Math のSEO情報。それ以外のSEOプラグインを使っている場合は、移し方の確認が必要
ハック(Hack)乗り換えるかどうかは、テスト用のサイトで試してから決めるのが安全だよ。
まとめ:WordPressの運営者が今日やること
今回のPHPの緊急アップデートで、WordPressの運営者がやることは次の3つです。
- レンタルサーバーなら、基本は待つ(修正はサーバー会社が行う)
- サーバー会社のお知らせで「修正済み」を確認する
- 案内があったときだけ対応する(古いPHPの切り替えなど。自分でサーバーを管理している人は自分で更新)
対策はPHP本体の更新で、レンタルサーバーなら修正の多くはサーバー会社が行います。慌てず、お知らせを待ってください。
今回の緊急アップデートで、僕はPHPのような長く使われてきた言語と、その上で動くサイトのこれからを、あらためて考えさせられました。このブログも WordPress で運用していて、まさに当事者です。
以前から気になっていた EmDash を、テスト用のサイトでちょっと検証してみるつもりです。デザインや運用が今と変わらず回せるのか、実際に試した結果は、またこのブログで報告します。
駆動 愛この記事の内容は2026年10月22日時点のものです。修正の状況は各社のお知らせで更新されていきます。
⚠️ この記事の信頼性について
今回のPHPの脆弱性では、自分のサイトのレンタルサーバーも一時停止の対象になりました。内容はPHP公式とレンタルサーバーの公式発表をもとにしており、各情報は2026年10月22日時点のものです。
以上、ハックでした!いつも読んでくださり、ありがとうございます🙏
AI HACKSでは、AIの活用術、0からの起業・副業・最新のAIトレンドニュースなどをリアルタイムで発信しています。その他、AIで開発した無料アプリ・ツール・プロンプトテンプレートなども随時公開中です。
note (ai_hacks_jp) や、𝕏(@ai_hacks_jp)でも日々、AIの実践情報を投稿しています。
📚 出典
- PHP「Security advisory: Critical remote code execution vulnerabilities, update now」(2026年10月21日)https://www.php.net/
- ITmedia NEWS「PHPの「緊急」レベルの脆弱性、開発元が修正バージョン公開」https://www.itmedia.co.jp/news/article/2610/22/2000002480/
- エックスサーバー「予防的な安全対策に伴う公式サイト・管理画面等の一時停止のお知らせ」https://www.xserver.ne.jp/news/
- EmDash「Built-in SEO Features」https://docs.emdashcms.com/guides/seo/
- EmDash「Migrate from WordPress」https://docs.emdashcms.com/migration/from-wordpress/
- Meow Apps「PHP2Shell: What It Is and What to Do (WordPress)」https://meowapps.com/php2shell-wordpress/